
مقایسه pfSense، OpenWrt و Kerio Control
مقایسه pfSense، OpenWrt و Kerio Control؛ کدام Firewall برای شبکه شما مناسبتر است؟
انتخاب Firewall مناسب یکی از تصمیمهای مهم در طراحی و مدیریت شبکه است. یک Firewall امروزی فقط وظیفه فیلتر کردن ترافیک را بر عهده ندارد؛ بلکه میتواند بهعنوان Gateway اصلی شبکه، مسیریاب بین شبکهها، نقطه اتصال VPN، مدیریتکننده چند لینک اینترنت و در برخی محصولات، یک راهکار کامل امنیت شبکه عمل کند.
در میان گزینههای مختلف، pfSense، OpenWrt و Kerio Control از راهکارهایی هستند که میتوانند بخش مهمی از نیازهای شبکه را پوشش دهند. با این حال، شباهت در قابلیتهای ظاهری به این معنی نیست که این سه راهکار عملکرد یا تجربه مدیریتی یکسانی دارند.
تفاوت اصلی آنها را باید در معماری، نحوه مدیریت شبکه، میزان انعطافپذیری، سختافزار موردنیاز، امکانات امنیتی و مدل استفاده جستوجو کرد.
در این مقاله، این سه راهکار را از جنبههای مختلف بررسی میکنیم تا در پایان بتوانید بر اساس نوع شبکه، سختافزار، بودجه و سطح تخصص تیم IT، گزینه مناسبتری را انتخاب کنید.
pfSense، OpenWrt و Kerio Control چه هستند؟
قبل از مقایسه جزئیات، بهتر است ابتدا با رویکرد کلی هر سه راهکار آشنا شویم.
pfSense
pfSense یک توزیع تخصصی Firewall و Router مبتنی بر FreeBSD است که برای استفاده روی سختافزارهای x86، سرورها و محیطهای مجازیسازی طراحی شده است.
این سیستم میتواند بهعنوان Gateway مرکزی شبکه قرار بگیرد و وظایفی مانند Firewall، NAT، Routing، VLAN، Multi-WAN و VPN را انجام دهد.
به همین دلیل، pfSense بیشتر برای شبکههایی مناسب است که مدیر شبکه به کنترل دقیق ترافیک و قابلیتهای پیشرفته Routing و Firewall نیاز دارد.
OpenWrt
OpenWrt یک سیستمعامل متنباز مبتنی بر Linux است که ابتدا برای تجهیزات شبکه و روترها توسعه پیدا کرد و به مرور به یک پلتفرم بسیار انعطافپذیر برای انواع تجهیزات شبکه تبدیل شد.
OpenWrt را میتوان روی طیف گستردهای از Routerها، تجهیزات Embedded، برخی Single Board Computerها و حتی سختافزارهای x86 اجرا کرد.
نقطه قوت اصلی OpenWrt، انعطافپذیری و امکان شخصیسازی بسیار بالا است. مدیر شبکه میتواند سیستم را بر اساس نیاز خود توسعه دهد و فقط سرویسها و Packageهای موردنیاز را نصب کند.
Kerio Control
Kerio Control یک راهکار تجاری برای Gateway و Network Security است که تلاش میکند مجموعهای از قابلیتهای موردنیاز شبکه را در یک محیط مدیریتی یکپارچه ارائه دهد.
Firewall، NAT، Routing، VPN، مدیریت چند لینک اینترنت و کنترل دسترسی کاربران از جمله قابلیتهای آن هستند.
تمرکز اصلی Kerio Control بیشتر روی سادگی مدیریت و ارائه مجموعهای یکپارچه از قابلیتهای امنیتی و شبکهای است.
تفاوت اصلی این سه راهکار چیست؟
اگر بخواهیم تفاوت این سه محصول را خیلی ساده بیان کنیم، میتوان گفت:
pfSense بیشتر روی Firewall و قابلیتهای پیشرفته شبکه تمرکز دارد.
OpenWrt بیشتر یک پلتفرم شبکه انعطافپذیر است که میتوان آن را مطابق نیاز پروژه شخصیسازی کرد.
Kerio Control تلاش میکند بسیاری از قابلیتهای شبکه و امنیت را در یک محیط سادهتر و یکپارچه در اختیار مدیر قرار دهد.
بنابراین نمیتوان صرفاً گفت یکی از این سه همیشه بهتر از دیگری است. انتخاب مناسب به این بستگی دارد که شبکه شما دقیقاً چه نیازهایی دارد.
معماری و بستر فنی
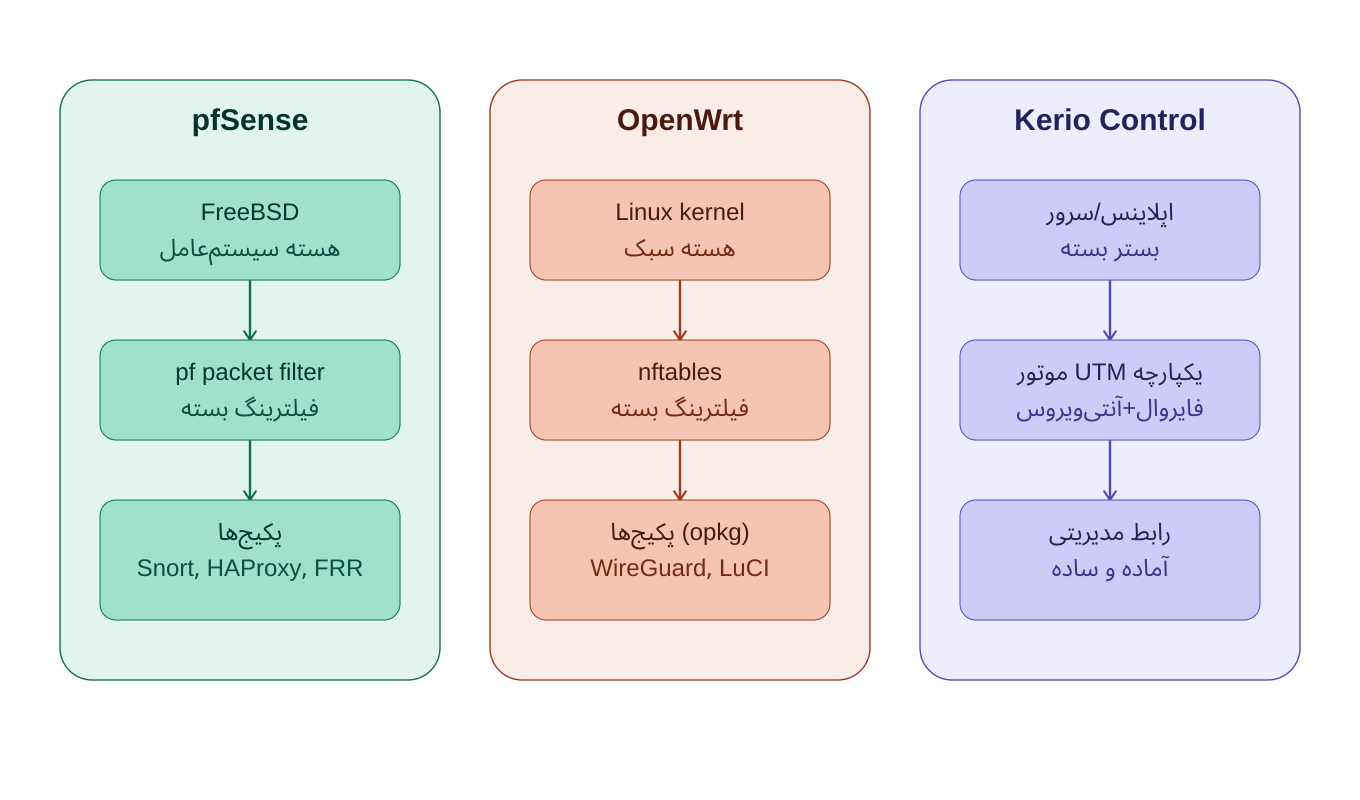
یکی از تفاوتهای مهم این سه راهکار، سیستمعامل و معماری زیرساختی آنهاست.
معماری pfSense
pfSense بر پایه FreeBSD ساخته شده و برای استفاده بهعنوان Firewall و Router طراحی شده است.
در یک شبکه معمولی، یک Interface میتواند به اینترنت متصل شود و Interfaceهای دیگر برای شبکه داخلی یا شبکههای مجزا مورد استفاده قرار گیرند.
اگر شبکه از VLAN استفاده کند، میتوان چند شبکه منطقی را روی یک ارتباط فیزیکی ایجاد کرد. برای مثال، شبکه کاربران، سرورها، دوربینها و VoIP میتوانند VLANهای جداگانه داشته باشند و pfSense وظیفه Routing و اعمال سیاستهای امنیتی بین آنها را بر عهده بگیرد.
این ساختار باعث میشود pfSense برای شبکههایی که نیاز به Segmentation و کنترل دقیق ارتباط بین بخشهای مختلف دارند گزینه مناسبی باشد.
معماری OpenWrt
OpenWrt بر پایه Linux ساخته شده و از ابتدا با هدف اجرا روی طیف گستردهای از تجهیزات شبکه توسعه پیدا کرده است.
یکی از ویژگیهای مهم آن، معماری ماژولار است. به این معنی که میتوان Packageها و سرویسهای موردنیاز را اضافه کرد و سیستم را متناسب با سختافزار و کاربرد موردنظر تنظیم کرد.
مدیر شبکه علاوه بر Web Interface میتواند از طریق SSH نیز به سیستم دسترسی داشته باشد و بسیاری از تنظیمات شبکه، Firewall، Routing و سرویسها را مستقیماً مدیریت کند.
همین موضوع OpenWrt را از یک Firmware ساده روتر فراتر میبرد و آن را به یک Platform قابل توسعه برای پروژههای شبکه تبدیل میکند.
معماری Kerio Control
Kerio Control رویکرد متفاوتی دارد.
این محصول بهصورت یک راهکار یکپارچه ارائه میشود و تلاش میکند پیچیدگی بخش زیادی از تنظیمات زیرساخت را پشت محیط مدیریتی خود قرار دهد.
در نتیجه مدیر شبکه برای بسیاری از تنظیمات روزمره مجبور نیست مستقیماً با لایههای زیرین سیستم کار کند.
این رویکرد میتواند برای سازمانهایی که اولویت آنها سادگی مدیریت و راهاندازی سریع است، مزیت محسوب شود.
Firewall، NAT و Routing
Firewall، NAT و Routing سه بخش اساسی در عملکرد یک Gateway شبکه هستند.
Firewall در pfSense
pfSense از Stateful Firewall استفاده میکند. در این نوع Firewall، سیستم فقط هر Packet را بهصورت جداگانه بررسی نمیکند، بلکه وضعیت Connectionها را نیز در نظر میگیرد.
قوانین Firewall را میتوان بر اساس مواردی مانند:
- Interface
- Source
- Destination
- Protocol
- Port
تعریف کرد.
برای مثال، میتوان اجازه داد کاربران به Web Server دسترسی داشته باشند اما دسترسی مستقیم آنها به Database Server مسدود شود.
این سطح از کنترل برای شبکههایی که بخشهای مختلف آن باید از یکدیگر جدا باشند، اهمیت زیادی دارد.
Firewall در OpenWrt
OpenWrt نیز قابلیتهای کامل Firewall، NAT، Port Forwarding و Policy را ارائه میدهد.
در نسخههای جدید OpenWrt، Firewall4 یا fw4 از nftables استفاده میکند. این تغییر باعث شده بسیاری از آموزشهای قدیمی مبتنی بر iptables نیاز به تطبیق با ساختار جدید داشته باشند.
یکی از مزیتهای OpenWrt این است که مدیر شبکه میتواند در کنار رابط گرافیکی، به ساختار واقعی قوانین و ابزارهای Linux نیز دسترسی داشته باشد.
این موضوع هنگام Troubleshooting بسیار ارزشمند است؛ زیرا میتوان بررسی کرد Packet دقیقاً در کدام قسمت مسیر متوقف شده است.
Firewall در Kerio Control
در Kerio Control، قوانین ارتباطی در قالب Traffic Rules مدیریت میشوند.
مدیر مشخص میکند چه Sourceای اجازه دارد با چه Destination و Serviceای ارتباط برقرار کند.
برای مثال میتوان سیاستهایی مانند موارد زیر تعریف کرد:
- کاربران داخلی اجازه دسترسی به اینترنت داشته باشند.
- شبکه Guest فقط به اینترنت دسترسی داشته باشد.
- شبکه دوربینها به اینترنت دسترسی نداشته باشد.
- کاربران VPN فقط به Serverهای مشخص دسترسی داشته باشند.
ساختار مدیریتی Kerio Control تلاش میکند تعریف چنین سیاستهایی را برای مدیر شبکه سادهتر کند.
VLAN و جداسازی شبکه
VLAN یکی از مهمترین ابزارها برای ایجاد Segmentation در شبکه است.
فرض کنید یک سازمان چهار بخش اصلی دارد:
- کاربران
- سرورها
- دوربینها
- تجهیزات VoIP
اگر همه این تجهیزات در یک شبکه قرار داشته باشند، کنترل ارتباط بین آنها دشوارتر میشود.
با استفاده از VLAN میتوان هر بخش را در یک شبکه منطقی جدا قرار داد و سپس Firewall مشخص کند کدام شبکهها اجازه ارتباط با یکدیگر را دارند.
برای مثال:
VLAN کاربران ⟵ VLAN سرورها: فقط سرویسهای موردنیاز
VLAN کاربران ⟵ VLAN دوربینها: مسدود
VLAN دوربینها ⟵ اینترنت: مسدود
این نوع طراحی امنیت و کنترل شبکه را به شکل قابلتوجهی افزایش میدهد.
pfSense در این نوع معماری قابلیتهای قدرتمندی در اختیار مدیر شبکه قرار میدهد. OpenWrt نیز امکان پیادهسازی VLAN و Routing بین شبکهها را فراهم میکند و به دلیل انعطاف بالای خود، در سناریوهای سفارشی بسیار کاربردی است.
VPN؛ از ارتباط شعب تا دسترسی کاربران
VPN یکی از قابلیتهایی است که امروزه تقریباً در بسیاری از شبکههای سازمانی موردنیاز است.
هر سه راهکار از VPN پشتیبانی میکنند، اما نحوه مدیریت و میزان انعطاف آنها متفاوت است.
pfSense
pfSense از فناوریهایی مانند:
- IPsec
- OpenVPN
- WireGuard
پشتیبانی میکند و میتوان از آن برای Site-to-Site VPN و Remote Access استفاده کرد.
یکی از نکات مهم در VPN این است که ایجاد Tunnel بهتنهایی به معنی برقراری ارتباط کامل نیست.
بعد از ایجاد Tunnel باید Routing و Firewall Ruleهای مربوط به VPN نیز بهدرستی تنظیم شوند.
ممکن است Tunnel از نظر رمزنگاری کاملاً فعال باشد اما به دلیل نبود Route مناسب یا Rule صحیح، Packetهای شبکه داخلی به مقصد نرسند.
OpenWrt
OpenWrt نیز از VPNهایی مانند OpenVPN، WireGuard و IPsec پشتیبانی میکند.
یکی از نقاط قوت OpenWrt در این بخش، امکان کنترل دقیق VPN در کنار Routing و Firewall است.
برای مثال میتوان یک WireGuard Tunnel ایجاد کرد و سپس مشخص کرد که ترافیک یک شبکه خاص از طریق این Tunnel عبور کند.
این انعطاف برای پروژههایی که نیاز به Routing سفارشی و کنترل دقیق مسیر ترافیک دارند بسیار کاربردی است.
Kerio Control
Kerio Control علاوه بر IPsec و OpenVPN، Kerio VPN Server را نیز ارائه میدهد.
تمرکز این محصول بیشتر روی فراهم کردن یک تجربه مدیریتی یکپارچه برای سازمان است؛ بنابراین برای مجموعههایی که میخواهند VPN را در کنار سایر قابلیتهای امنیتی از یک محیط مدیریتی واحد کنترل کنند، میتواند گزینه مناسبی باشد.
Multi-WAN و Failover
بسیاری از سازمانها امروزه از بیش از یک لینک اینترنت استفاده میکنند.
برای مثال یک شرکت ممکن است یک لینک اصلی و یک لینک پشتیبان داشته باشد.
اگر لینک اصلی قطع شود، Firewall باید بتواند ترافیک را به مسیر دوم منتقل کند.
این قابلیت با عنوان Failover شناخته میشود.
در سناریوهای دیگر نیز میتوان از چند لینک برای تقسیم ترافیک و Load Balancing استفاده کرد.
هر سه راهکار از Multi-WAN پشتیبانی میکنند، اما روش مدیریت آنها متفاوت است.
pfSense امکانات گستردهای برای Gateway، Multi-WAN، Load Balancing و Failover ارائه میدهد.
OpenWrt نیز میتواند با استفاده از ابزارها و Packageهای مناسب، سناریوهای Multi-WAN و Policy-Based Routing را پیادهسازی کند و انعطاف زیادی در تعیین مسیر ترافیک دارد.
Kerio Control نیز حالتهای Multiple Internet Links، Failover و Load Balancing را به شکل یکپارچه ارائه میکند.
نکته مهم این است که داشتن دو Gateway بهتنهایی تضمین نمیکند همه سرویسها بدون مشکل بین دو لینک جابهجا شوند. مواردی مانند NAT، VPN، DNS، Sessionها و مسیر برگشت Traffic نیز باید در طراحی در نظر گرفته شوند.
قابلیتهای امنیتی
تفاوت سه راهکار فقط در Routing و Firewall نیست.
در یک سازمان ممکن است علاوه بر کنترل ارتباطات، قابلیتهایی مانند IDS/IPS، Web Filtering و کنترل دسترسی کاربران نیز اهمیت داشته باشند.
pfSense
pfSense امکان استفاده از راهکارهایی مانند Snort و Suricata را برای IDS/IPS فراهم میکند.
این قابلیتها میتوانند برای شناسایی یا جلوگیری از برخی تهدیدات شبکه مورد استفاده قرار بگیرند، هرچند راهاندازی و مدیریت آنها به دانش فنی بیشتری نیاز دارد.
OpenWrt
OpenWrt در اصل با تمرکز بر سبک بودن و انعطافپذیری طراحی شده است.
قابلیتهای امنیتی مختلف را میتوان از طریق Packageها به آن اضافه کرد، اما در مقایسه با یک محصول UTM یکپارچه، راهاندازی برخی قابلیتهای پیشرفته نیازمند پیکربندی و دانش فنی بیشتری است.
Kerio Control
Kerio Control تمرکز بیشتری روی ارائه قابلیتهای امنیتی یکپارچه دارد.
یکی از قابلیتهای مهم آن Web Filtering است که امکان کنترل دسترسی کاربران به دستههای مختلف وبسایتها را فراهم میکند.
این قابلیت برای سازمانهایی که علاوه بر Firewall به مدیریت استفاده کاربران از اینترنت نیاز دارند، میتواند اهمیت زیادی داشته باشد.
Performance و انتخاب سختافزار
مقایسه سرعت این سه راهکار فقط با نگاه کردن به مشخصات CPU یا Throughput خام، نتیجه دقیقی به ما نمیدهد.
Performance واقعی به عواملی مانند:
- حجم Traffic
- تعداد Connectionهای همزمان
- NAT
- VPN
- Encryption
- IDS/IPS
- Web Filtering
- تعداد کاربران
وابسته است.
برای مثال ممکن است یک سیستم در Routing ساده عملکرد بسیار خوبی داشته باشد، اما هنگام پردازش تعداد زیادی VPN Connection یا Inspection ترافیک، منابع CPU آن به عامل محدودکننده تبدیل شود.
OpenWrt و سختافزارهای کممصرف
یکی از نقاط قوت مهم OpenWrt امکان اجرای آن روی سختافزارهای متنوع و کممصرف است.
به همین دلیل میتوان از آن در روترهای کوچک، تجهیزات Embedded، تجهیزات صنعتی و حتی برخی سیستمهای x86 استفاده کرد.
pfSense و سختافزار x86
pfSense بیشتر در محیطهایی استفاده میشود که امکان استفاده از Mini PC، Server یا Virtual Machine وجود دارد.
این موضوع به مدیر شبکه اجازه میدهد سختافزار را بر اساس حجم ترافیک و نیازهای شبکه انتخاب کند.
Kerio Control
در Kerio Control نیز سختافزار باید بر اساس تعداد کاربران، حجم ترافیک و قابلیتهای فعال انتخاب شود.
بنابراین انتخاب سختافزار مناسب برای هر سه راهکار باید بر اساس سناریوی واقعی شبکه انجام شود، نه صرفاً مشخصات روی کاغذ.
رابط کاربری و سهولت مدیریت
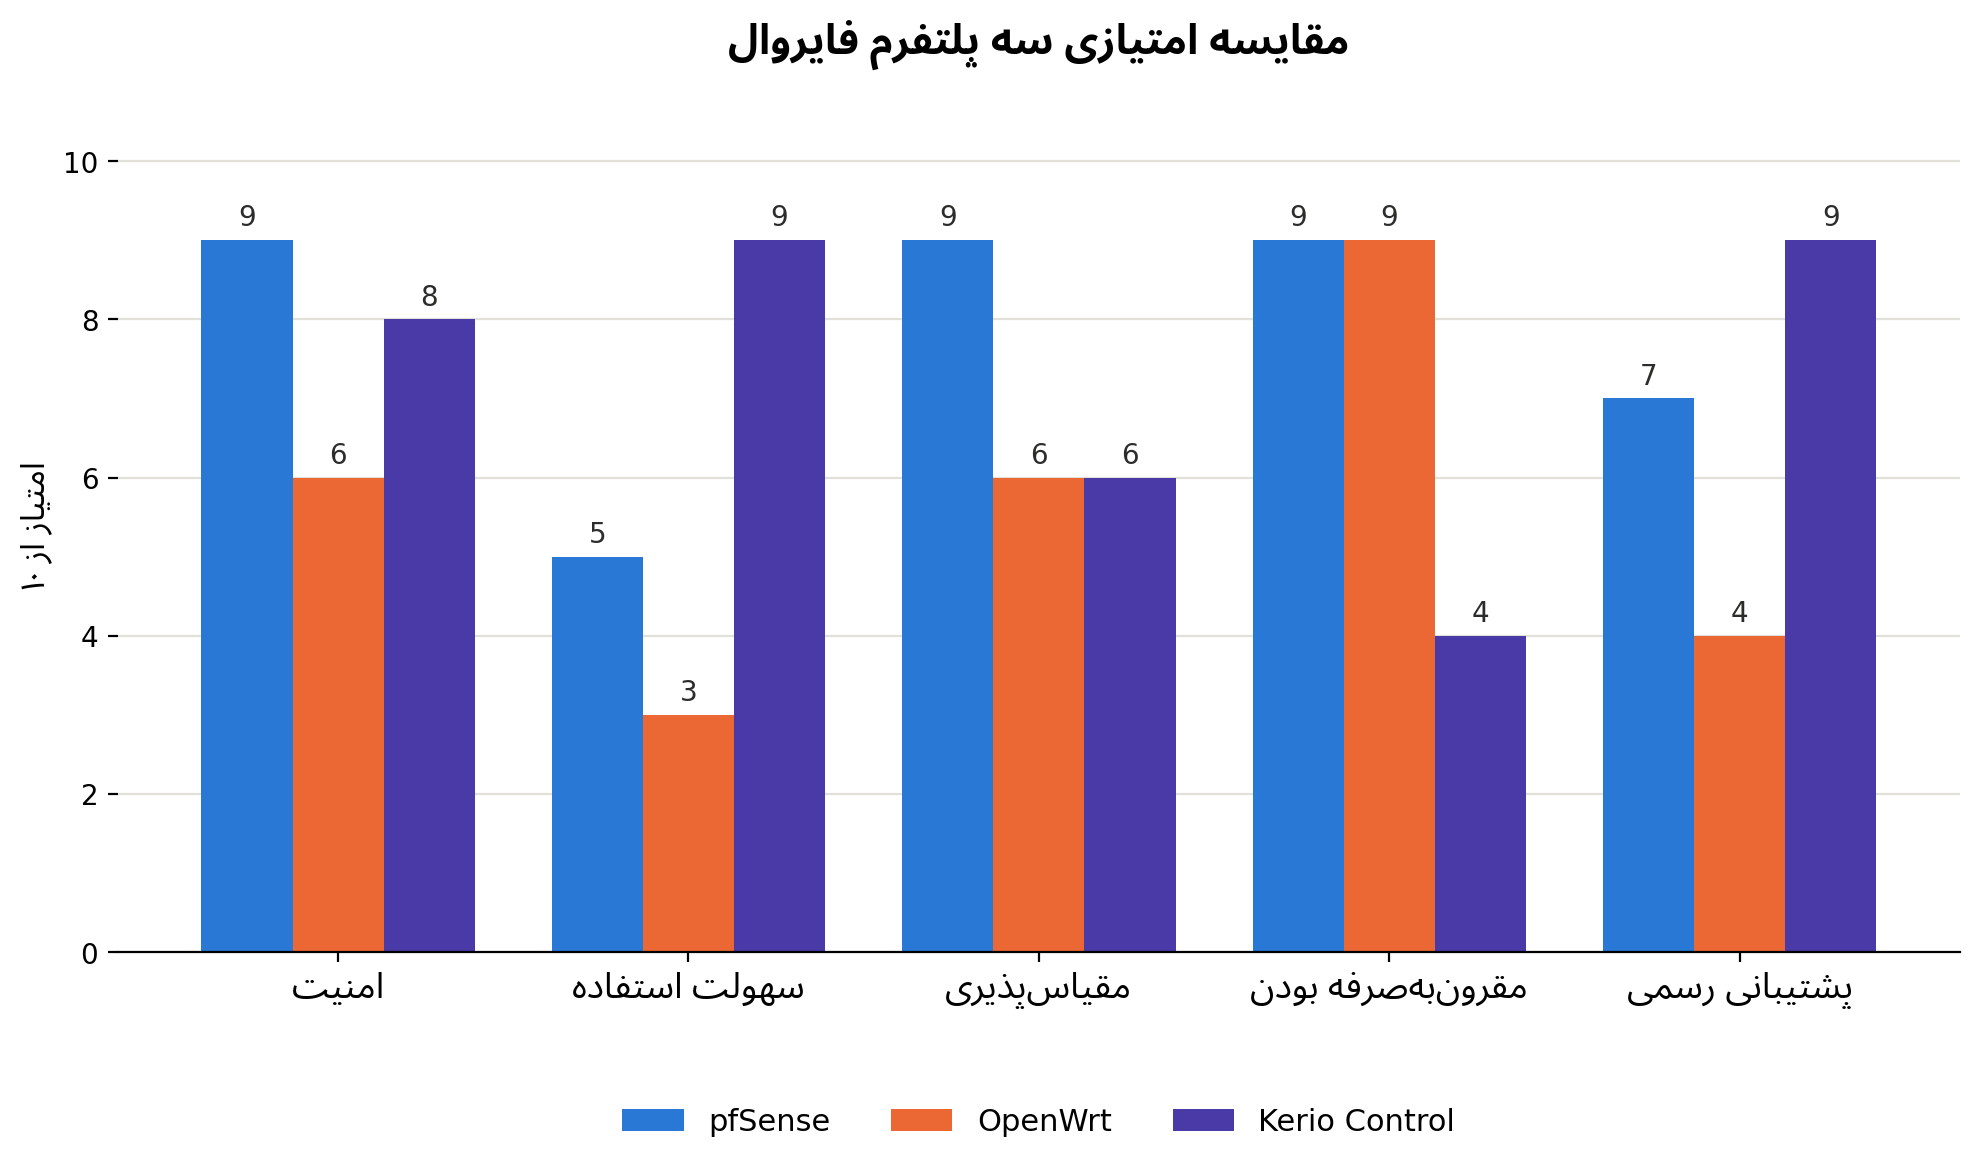
در این بخش تفاوت رویکرد سه راهکار بیشتر دیده میشود.
Kerio Control تلاش میکند مدیریت را ساده و یکپارچه نگه دارد و برای مدیرانی که نمیخواهند دائماً با لایههای زیرین سیستم کار کنند، تجربه سادهتری فراهم میکند.
pfSense یک رابط مدیریتی قدرتمند و کامل دارد، اما تعداد زیاد تنظیمات و قابلیتها باعث میشود برای استفاده حرفهای به زمان بیشتری برای یادگیری نیاز داشته باشد.
OpenWrt نیز رابط LuCI را ارائه میدهد، اما نقطه قوت واقعی آن فقط رابط گرافیکی نیست. دسترسی مستقیم به Linux، SSH، فایلهای Configuration و ابزارهای شبکه باعث میشود مدیر شبکه بتواند کنترل بسیار بیشتری روی سیستم داشته باشد.
در نتیجه، اگر سادگی اولویت اصلی باشد، Kerio Control جذابتر است؛ اگر ترکیبی از رابط مدیریتی و قابلیتهای حرفهای Firewall موردنیاز باشد، pfSense گزینه قدرتمندی است؛ و اگر کنترل و شخصیسازی اهمیت بیشتری داشته باشد، OpenWrt ارزش بررسی بالایی دارد.
Troubleshooting؛ وقتی شبکه دچار مشکل میشود
در شبکه واقعی، فقط داشتن قابلیتهای مختلف کافی نیست؛ باید بتوان مشکل را نیز پیدا کرد.
فرض کنید یک کاربر نمیتواند به Server خاصی دسترسی پیدا کند.
مشکل میتواند از بخشهای مختلفی باشد:
VLAN → ARP → Routing → NAT → Firewall → DNS → Application
در OpenWrt، دسترسی مستقیم به ابزارهای Linux مانند ip، nft و tcpdump امکان بررسی عمیق Packet Flow را فراهم میکند.
در pfSense نیز ابزارهایی مانند Firewall Log، Packet Capture و امکانات Monitoring برای بررسی وضعیت شبکه در اختیار مدیر قرار دارد.
Kerio Control نیز Logs، Traffic Rules و ابزارهای مدیریتی را برای بررسی رفتار شبکه ارائه میدهد.
بنابراین در انتخاب Firewall بهتر است فقط به قابلیتهای زمان کارکرد عادی توجه نکنیم؛ نحوه عیبیابی در زمان بروز مشکل نیز اهمیت زیادی دارد.
هزینه و مدل لایسنس
یکی از عوامل مهم در انتخاب Firewall، هزینه نهایی آن است.
pfSense و OpenWrt هر دو در قالب نسخههای متنباز در دسترس هستند، هرچند برای pfSense گزینههای سختافزاری و خدمات پشتیبانی تجاری نیز وجود دارد.
OpenWrt نیز به دلیل ماهیت متنباز و امکان نصب روی سختافزارهای متنوع، میتواند هزینه پیادهسازی پایینی داشته باشد؛ البته هزینه واقعی پروژه فقط قیمت نرمافزار نیست و سختافزار، زمان پیکربندی و تخصص نیروی فنی نیز باید در نظر گرفته شود.
Kerio Control یک محصول تجاری است و هزینه لایسنس و خدمات مرتبط با آن باید در محاسبات پروژه لحاظ شود.
بنابراین مقایسه هزینه بهتر است بر اساس Total Cost of Ownership انجام شود؛ یعنی هزینه نرمافزار، سختافزار، پیادهسازی، نگهداری و نیروی متخصص در کنار هم بررسی شوند.
پشتیبانی و اکوسیستم
pfSense و OpenWrt هر دو از جامعه کاربری فعال و منابع آموزشی متنوع برخوردار هستند.
pfSense علاوه بر جامعه کاربری و مستندات، مسیر پشتیبانی تجاری را نیز ارائه میدهد.
OpenWrt جامعهای فنی و فعال دارد و Packageهای متنوعی برای آن وجود دارد. در مقابل، بخش مهمی از پشتیبانی آن جامعهمحور است و برای استفاده حرفهای، داشتن دانش فنی اهمیت بیشتری پیدا میکند.
Kerio Control بهعنوان یک محصول تجاری، مسیر پشتیبانی رسمی و خدمات مرتبط با محصول را در اختیار کاربران قرار میدهد.
این تفاوت برای سازمانهایی که به پشتیبانی رسمی و فرآیند مشخص در زمان بروز مشکل نیاز دارند، اهمیت ویژهای دارد.
در چه سناریویی کدام گزینه بهتر است؟
برای انتخاب راحتتر، بهتر است سه راهکار را در چند سناریوی واقعی بررسی کنیم.
سناریو اول: شبکه سازمانی با چند VLAN و چند لینک اینترنت
فرض کنید یک سازمان شبکههای جداگانهای برای کاربران، سرورها، دوربینها و VoIP دارد و همزمان از دو لینک اینترنت استفاده میکند.
در چنین شرایطی قابلیتهایی مانند VLAN، Routing، Multi-WAN، VPN و کنترل دقیق Firewall اهمیت زیادی دارند.
در این سناریو pfSense میتواند گزینه بسیار مناسبی باشد.
سناریو دوم: روتر یا Gateway سفارشی
فرض کنید پروژه به یک Router کممصرف نیاز دارد که روی سختافزار خاصی اجرا شود و علاوه بر Routing، VPN، Firewall یا سرویسهای دیگر نیز روی آن قرار بگیرند.
در این شرایط امکان شخصیسازی و اجرای OpenWrt روی سختافزارهای متنوع یک مزیت مهم است.
در چنین سناریویی OpenWrt میتواند انتخاب بسیار جذابی باشد.
سناریو سوم: سازمانی که سادگی مدیریت اولویت دارد
فرض کنید یک شرکت کوچک یا متوسط به Firewall، VPN، کنترل دسترسی کاربران و مدیریت اینترنت نیاز دارد، اما نمیخواهد تیم IT دائماً درگیر تنظیمات پیچیده زیرساخت شود.
در چنین شرایطی رویکرد یکپارچه و مدیریتی Kerio Control میتواند مناسب باشد.
سناریو چهارم: بودجه محدود و نیاز به انعطاف بالا
در پروژههایی که هزینه سختافزار و نرمافزار اهمیت زیادی دارد، استفاده از راهکارهای متنباز میتواند گزینههای بیشتری ایجاد کند.
در چنین شرایطی OpenWrt به دلیل امکان اجرا روی سختافزارهای متنوع و سبک بودن، ارزش بررسی بالایی دارد.
در پروژههای دیگر نیز میتوان از ترکیب راهکارها استفاده کرد؛ برای مثال یک Firewall قدرتمند در مرز شبکه و تجهیزات مبتنی بر OpenWrt در بخشهای داخلی.
مزایا و معایب pfSense، OpenWrt و Kerio Control
pfSense
مزایا:
- قابلیتهای قدرتمند Firewall و Routing
- پشتیبانی از VLAN و Multi-WAN
- قابلیتهای گسترده VPN
- امکان استفاده در محیطهای فیزیکی و مجازی
- مناسب برای شبکههای سازمانی
- جامعه کاربری و مستندات گسترده
معایب:
- منحنی یادگیری بالاتر نسبت به راهکارهای سادهتر
- نیاز بیشتر به سختافزار x86
- برخی قابلیتهای پیشرفته امنیتی نیازمند Package و پیکربندی جداگانه هستند
OpenWrt
مزایا:
- متنباز و رایگان
- مصرف منابع پایین
- قابلیت اجرا روی سختافزارهای متنوع
- انعطافپذیری بسیار بالا
- امکان شخصیسازی عمیق
- دسترسی مستقیم به ابزارهای Linux
- مناسب برای پروژههای سفارشی و Embedded
معایب:
- نیاز به دانش فنی بیشتر در سناریوهای پیچیده
- برخی قابلیتهای امنیتی پیشرفته به نصب و پیکربندی Package نیاز دارند
- برای استفاده حرفهای، آشنایی با Linux و مفاهیم شبکه بسیار کمککننده است
Kerio Control
مزایا:
- رابط کاربری سادهتر
- مدیریت یکپارچه
- امکانات امنیتی و مدیریتی متنوع
- قابلیت مدیریت چند لینک اینترنت
- مناسب برای کسبوکارهای کوچک و متوسط
- پشتیبانی تجاری
معایب:
- نیاز به لایسنس تجاری
- انعطاف کمتر در سطح سیستمعامل نسبت به OpenWrt
- کنترل کمتر روی لایههای زیرین سیستم
- وابستگی بیشتر به اکوسیستم محصول
مقایسه نهایی
| ویژگی | pfSense | OpenWrt | Kerio Control |
| نوع راهکار | Firewall / Router | سیستمعامل شبکه | Gateway / Security |
| بستر | FreeBSD | Linux | Appliance یکپارچه |
| انعطافپذیری | بالا | بسیار بالا | متوسط |
| Firewall | قدرتمند | انعطافپذیر | ساده و یکپارچه |
| Routing | پیشرفته | بسیار انعطافپذیر | مناسب نیازهای رایج |
| VLAN | دارد | دارد | دارد |
| Multi-WAN | قدرتمند | قابل پیادهسازی و سفارشیسازی | ساده و یکپارچه |
| VPN | IPsec / OpenVPN / WireGuard | IPsec / OpenVPN / WireGuard | IPsec / OpenVPN / Kerio VPN |
| IDS/IPS | با ابزارهای جانبی | با Package | قابلیتهای امنیتی داخلی |
| Web Filtering | محدودتر و وابسته به راهکار جانبی | نیازمند ابزار جانبی | قابلیت داخلی |
| رابط کاربری | قدرتمند | سادهتر، همراه با CLI | ساده و یکپارچه |
| سختافزار | عمدتاً x86 | بسیار متنوع | عمدتاً x86 / VM |
| سطح تخصص موردنیاز | متوسط تا بالا | بالا در سناریوهای پیشرفته | پایینتر |
| هزینه نرمافزار | نسخه متنباز + گزینههای تجاری | رایگان | تجاری |
پرسشهای متداول
آیا میتوان pfSense و OpenWrt را در یک شبکه استفاده کرد؟
بله. این دو الزاماً رقیب مستقیم یکدیگر نیستند و در برخی معماریها میتوانند در کنار هم استفاده شوند.
برای مثال، pfSense میتواند Gateway و Firewall اصلی شبکه باشد و تجهیزات مبتنی بر OpenWrt برای Router، Access Point یا کاربردهای خاص شبکه استفاده شوند.
آیا OpenWrt فقط برای روترهای خانگی است؟
خیر.
OpenWrt به دلیل معماری Linux و انعطافپذیری بالا میتواند روی طیف گستردهای از تجهیزات اجرا شود و در برخی پروژههای صنعتی، Embedded و Gatewayهای سفارشی نیز مورد استفاده قرار گیرد.
آیا OpenWrt برای یک شبکه سازمانی مناسب است؟
به نیاز شبکه بستگی دارد.
اگر انعطافپذیری، شخصیسازی و کنترل مستقیم روی سیستم اهمیت زیادی داشته باشد، OpenWrt میتواند گزینه مناسبی باشد. با این حال، در سناریوهای پیچیده، دانش فنی بیشتری برای طراحی و نگهداری آن موردنیاز است.
آیا Kerio Control برای شبکههای بزرگ مناسب است؟
Kerio Control بیشتر برای سازمانها و کسبوکارهای کوچک تا متوسط جذاب است؛ مخصوصاً زمانی که سادگی مدیریت و یکپارچگی قابلیتهای امنیتی اهمیت زیادی داشته باشد.
برای شبکههای بسیار بزرگ یا محیطهایی که Routing پیچیده و کنترل عمیق شبکه موردنیاز است، باید گزینههای دیگری مانند pfSense یا راهکارهای سازمانی تخصصی نیز بررسی شوند.
آیا داشتن VPN به معنی ارتباط کامل دو شبکه است؟
خیر.
بعد از ایجاد VPN باید Routing، Firewall Policy، NAT و مسیر برگشت ترافیک نیز بهدرستی تنظیم شوند.
به همین دلیل ممکن است یک Tunnel از نظر VPN فعال باشد، اما ارتباط واقعی بین دو شبکه برقرار نشود.
در نهایت pfSense، OpenWrt یا Kerio Control؟
پاسخ این سؤال برای همه شبکهها یکسان نیست.
اگر به دنبال یک Firewall قدرتمند با قابلیتهای پیشرفته Routing، VLAN، VPN و Multi-WAN هستید، pfSense میتواند انتخاب مناسبی باشد.
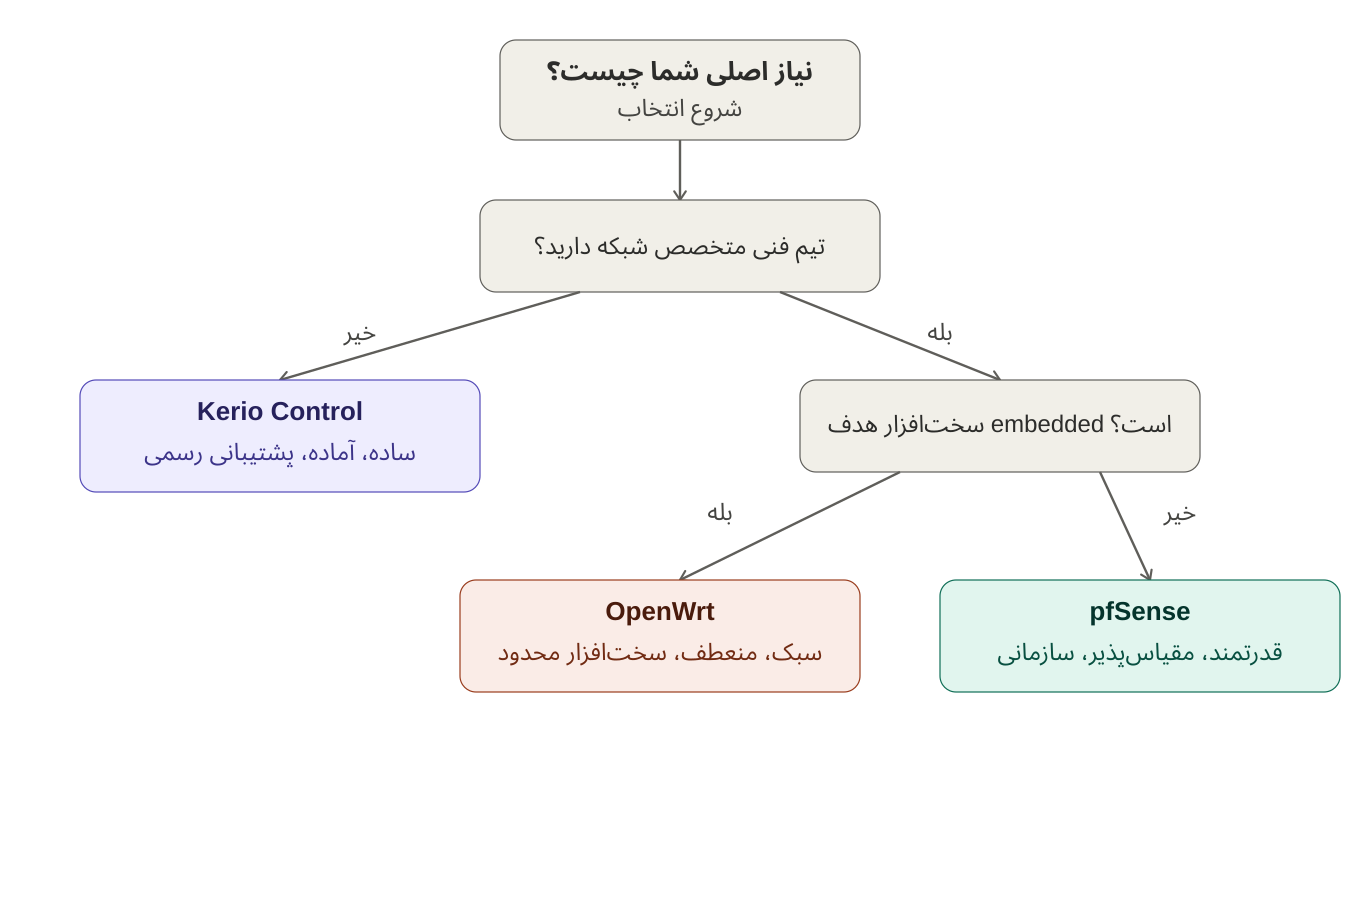
اگر انعطافپذیری، مصرف منابع پایین، اجرای سیستم روی سختافزارهای متنوع و امکان شخصیسازی برای شما اهمیت بیشتری دارد، OpenWrt ارزش بررسی بسیار بالایی دارد.
اگر اولویت شما سادگی مدیریت، یکپارچگی قابلیتها و پشتیبانی تجاری است، Kerio Control میتواند گزینه مناسبی باشد.
در واقع سؤال اصلی این نیست که:
«کدام Firewall بهتر است؟»
سؤال درست این است:
«کدام راهکار با معماری شبکه، سختافزار، بودجه، سطح تخصص تیم IT و نیازهای امنیتی ما سازگاری بیشتری دارد؟»
انتخاب Firewall زمانی درست انجام میشود که این عوامل در کنار یکدیگر بررسی شوند.
در بسیاری از پروژهها حتی لازم نیست یک محصول را صرفاً به دلیل محبوبیت آن انتخاب کنیم. گاهی یک راهکار انعطافپذیر مانند OpenWrt میتواند روی سختافزار موجود، امکانات موردنیاز پروژه را با هزینه و منابع کمتر فراهم کند؛ در پروژههای دیگر، قابلیتهای آماده و ساختار مدیریتی pfSense یا Kerio Control میتواند انتخاب منطقیتری باشد.
بنابراین پیش از انتخاب نهایی، بهتر است ابتدا نیاز واقعی شبکه، نوع سختافزار، حجم ترافیک، تعداد کاربران، نوع VPN، نیاز به Multi-WAN و سطح تخصص تیم فنی مشخص شود و سپس مناسبترین راهکار انتخاب شود.


دیدگاه خود را بنویسید